

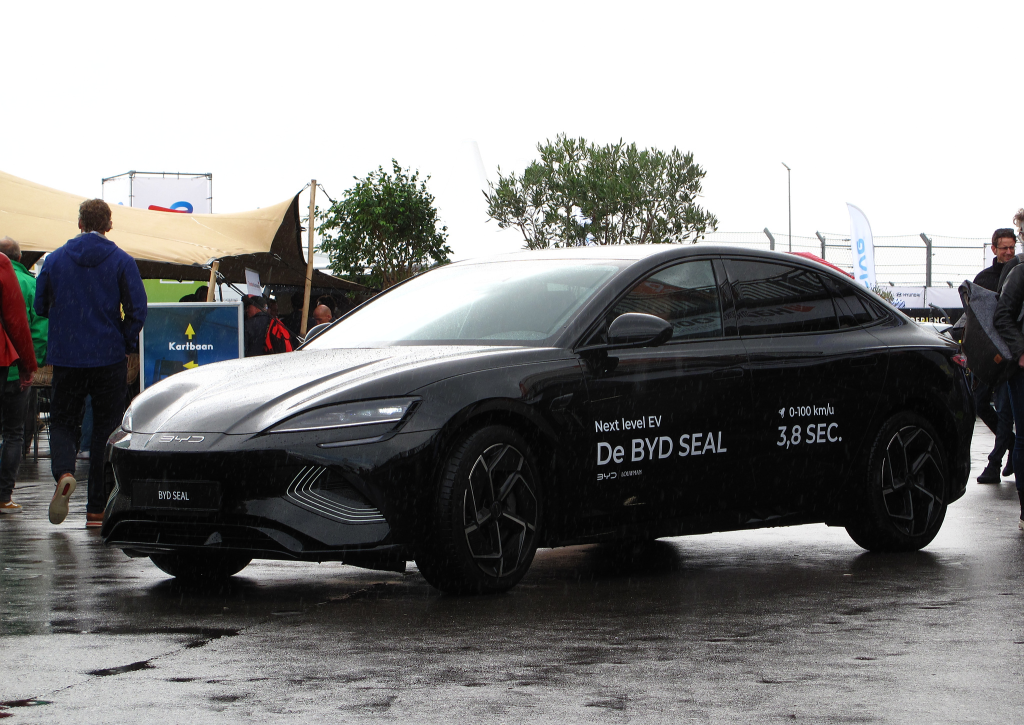
Voiture chinoise, super espionne ? La question revient au premier plan après une démarche d’eurodéputés visant BYD, le 4 novembre. Caméras, géolocalisation et logiciels permettent effectivement de recueillir des informations sensibles. Mais une capacité technique, une faille et une opération de renseignement ne constituent pas le même fait. Les dossiers norvégiens, les textes chinois et les décisions occidentales dessinent un risque sérieux, sans établir que toute automobile chinoise transmet ses observations à Pékin.
La voiture connectée a changé la nature du débat automobile. Au prix, à l’autonomie et à la sécurité routière s’ajoute désormais une question : qui peut voir ce qu’elle enregistre ? Cette interrogation concerne les conducteurs. Elle intéresse aussi les armées, les administrations et les exploitants d’infrastructures critiques.
La Chine occupe une place particulière dans cette discussion. Ses constructeurs développent leurs ventes internationales, tandis que sa législation impose une coopération avec les services de renseignement. Les autorités occidentales redoutent qu’un accès industriel ou commercial devienne un instrument de surveillance. Pour mesurer cette menace, il faut toutefois examiner les véhicules, les logiciels et les accès réels, plutôt que déduire une opération d’espionnage d’un logo.
Voiture chinoise : une alerte politique, pas un verdict
Le 4 novembre 2026, quatorze eurodéputés ont demandé à la Commission européenne d’évaluer la menace que pourraient présenter les voitures BYD. Selon une agence de presse, ils souhaitent notamment un examen par l’agence européenne de cybersécurité et envisagent des restrictions sur les marchés publics. Le député français François Kalfon porte cette initiative.
La démarche fait suite à l’interdiction d’accès imposée aux BYD sur la base aérienne américaine de Kadena, au Japon, fin octobre. Les responsables militaires américains invoquent un risque sécuritaire qu’ils jugent inacceptable. Les éléments techniques détaillés justifiant cette appréciation n’ont pas été rendus publics dans les documents examinés pour cet article.
Une base militaire peut appliquer des précautions avant qu’un incident soit démontré. Cette décision ne vaut donc ni constat judiciaire d’espionnage ni interdiction générale des véhicules chinois en Europe. De même, demander une évaluation à Bruxelles ne signifie pas que celle-ci a déjà conclu.
BYD conteste le risque d’un accès depuis la Chine aux données de ses clients européens. Le constructeur affirme que sa filiale européenne ne les met pas à disposition de ses entités ou de tiers chinois. Cette position doit figurer dans le débat, au même titre que les demandes de contrôle.
Ce que les capteurs peuvent réellement raconter
Une automobile moderne produit plusieurs familles de données. Les calculateurs mesurent la vitesse, le freinage, la charge de la batterie ou les défauts techniques. Le système de navigation traite une position. Les caméras observent la route et, sur certains modèles, l’attention du conducteur. Un assistant vocal traite des commandes. Un téléphone associé peut apporter des contacts et des destinations.
Ces équipements n’existent pas tous sur chaque véhicule. Leur fonctionnement dépend du modèle, du marché, des options et de la version logicielle. Un lidar mesure des distances ; sa présence ne démontre pas l’envoi d’une cartographie à un serveur. Une caméra d’aide au stationnement peut traiter une image en mémoire, puis l’effacer, sans fabriquer une archive vidéo.
La localisation constitue néanmoins une donnée particulièrement révélatrice. Une succession de trajets peut faire apparaître un domicile, un lieu de travail et des habitudes. Croisée avec des horaires, elle peut renseigner sur l’activité d’un site. La sensibilité vient autant de la répétition et du rapprochement des informations que d’une image spectaculaire.
La notice européenne de BYD relative au Data Act donne un exemple concret de télémétrie. Elle mentionne notamment la vitesse, le kilométrage, la pression des pneus et l’état de la batterie. Certaines catégories peuvent être collectées puis envoyées aux serveurs toutes les trente ou soixante secondes, selon les fonctions et la configuration.
Le même document décrit des journaux de mise à jour et des diagnostics. Il annonce un stockage sur Google Cloud, dans un centre de données situé à Paris. Ces indications documentent des flux industriels. Elles ne démontrent pas, à elles seules, une captation clandestine ou un transfert vers la Chine.
Collecte, fuite, piratage et renseignement : quatre situations
La collecte commerciale constitue le premier niveau. Un constructeur exploite des données pour un service, un diagnostic ou l’amélioration d’un produit. Il doit pouvoir expliquer leur utilité, leur durée de conservation et leurs destinataires. Une collecte excessive peut porter atteinte à la vie privée sans relever d’une opération étatique.
Une fuite correspond à un autre problème. Des fichiers normalement réservés deviennent accessibles par erreur ou à cause d’une protection insuffisante. Un piratage suppose, lui, un accès non autorisé à un compte, un serveur ou un système embarqué. Le constructeur peut en être la victime, plutôt que l’organisateur.
L’espionnage exige encore une démonstration différente : qui a obtenu quelles informations, par quel moyen et pour quel destinataire ? La présence de capteurs ne répond pas à ces questions. Une preuve peut reposer sur des transmissions observées, des accès documentés ou une enquête attribuant les faits. Aucun de ces éléments ne peut être remplacé par la seule nationalité d’une entreprise.
En Norvège, des images enregistrées et un risque d’arrêt
Les épisodes norvégiens illustrent ces différences. En septembre 2026, des véhicules loués pour l’exercice militaire Hovedstad ont enregistré des images. Les militaires ont découvert ces enregistrements. Le ministre norvégien de la Défense a confirmé l’épisode dans une réponse parlementaire du 16 octobre et indiqué que les données avaient été effacées.
Selon la presse norvégienne, au moins deux des véhicules étaient des Deepal, une marque du groupe Changan. Cet épisode ne doit donc pas être attribué à BYD. Les informations publiques établissent un enregistrement dans les véhicules. Elles ne démontrent pas que les images ont été transmises aux services chinois. Confondre les deux affirmations transformerait un incident de sécurité en attribution non établie.
Un autre dossier concerne les autobus. Le 28 octobre 2025, l’opérateur de transport Ruter a présenté des tests sur un Yutong chinois neuf et un VDL néerlandais plus ancien. Sur le Yutong, l’accès numérique aux mises à jour et aux diagnostics concernait notamment la gestion de la batterie et de l’alimentation.
Ruter en a déduit que le véhicule pouvait, en théorie, être arrêté ou rendu inutilisable par cet accès. L’opérateur n’a pas annoncé avoir découvert une attaque chinoise ni publié la démonstration d’un arrêt malveillant en circulation. Ses tests indiquaient aussi que les caméras n’étaient pas connectées à Internet et ne transmettaient pas d’images ou de vidéos.
Ces résultats ne peuvent pas être étendus à toutes les voitures chinoises, ni même à toutes les versions d’un autobus. En mai 2026, le gouvernement britannique a indiqué que les mises à jour des Yutong concernés au Royaume-Uni devaient être réalisées en atelier. Le marché de destination et la configuration technique changent donc l’évaluation du risque.
Pourquoi les mises à jour à distance inquiètent
Les mises à jour à distance permettent de corriger une vulnérabilité sans rappeler chaque voiture au garage. Elles peuvent améliorer la sécurité. Mais elles créent aussi une chaîne de confiance : le véhicule doit reconnaître le logiciel autorisé, vérifier son intégrité et empêcher un acteur non habilité d’en prendre le contrôle.
Le danger dépend des fonctions accessibles. Modifier l’interface multimédia n’équivaut pas à agir sur le freinage. Une application permettant d’ouvrir les portes n’accorde pas nécessairement l’accès aux calculateurs de conduite. Le cloisonnement entre ces systèmes, les droits des techniciens et la protection des serveurs comptent davantage que l’existence d’une connexion Internet.
Il faut aussi distinguer la commande prévue par le constructeur de son détournement. Préconditionner une batterie ou lancer un diagnostic constitue une fonction normale. L’utiliser sans autorisation, ou distribuer un logiciel compromis à une flotte, relève d’un autre scénario. La possibilité doit être testée et documentée avant d’être présentée comme une capacité acquise.
Le cadre chinois nourrit une inquiétude spécifique
La loi chinoise sur le renseignement national de 2017 explique une partie des préoccupations occidentales. Son article 7 impose aux organisations et aux citoyens de soutenir, d’aider et de coopérer avec le renseignement, dans les conditions légales. Son article 14 permet aux services de demander l’assistance nécessaire aux organisations et aux personnes concernées.
La loi chinoise sur la cybersécurité prévoit également une assistance technique aux autorités chargées de la sécurité nationale et des enquêtes criminelles. Cette disposition figure désormais à l’article 30 dans la version entrée en vigueur le 1er janvier 2026. Les références à l’ancien article 28 doivent donc être replacées dans leur contexte.
Ces obligations alimentent un risque de contrainte étatique. Elles ne prouvent pas qu’une demande a visé un constructeur précis, ni qu’une filiale européenne possède les accès permettant d’y répondre. L’analyse doit examiner la gouvernance du groupe, les personnels habilités, les prestataires et les possibilités de recours.
La Chine impose par ailleurs ses propres restrictions aux traitements de données automobiles réalisés sur son territoire. Des dispositions entrées en vigueur en octobre 2021 encadrent notamment les données personnelles et les données importantes. Elles encouragent le traitement dans le véhicule et soumettent certains transferts hors du pays à une évaluation de sécurité. Ce dispositif n’ordonne pas le rapatriement de toutes les données des voitures exportées.
Des normes chinoises sur la cybersécurité automobile et les mises à jour ont aussi commencé à s’appliquer le 1er janvier 2026. Pékin considère donc les données routières comme une question de sécurité et de souveraineté. La présence de ces protections ne supprime pas les interrogations sur les pouvoirs d’accès de l’État.
Les garanties annoncées doivent être vérifiables
BYD affirme que les images de ses caméras intérieures et extérieures sont traitées localement. Sa présentation européenne précise que la caméra panoramique ne stocke pas les images captées. Elle mentionne aussi un cache physique pour une caméra de surveillance du conducteur, en renvoyant aux caractéristiques de chaque modèle.
Ces déclarations sont utiles, mais ne remplacent pas un audit indépendant. Il faut vérifier ce qui sort effectivement du véhicule, quels comptes peuvent consulter les informations et quelles opérations restent possibles après une mise à jour. Un contrôle réalisé sur une version logicielle ne garantit pas automatiquement les versions suivantes.
La localisation européenne d’un serveur constitue une information importante, pas une réponse complète. Un accès distant depuis un autre pays reste techniquement distinct du lieu où se trouvent les disques. Inversement, appartenir à un groupe chinois ne démontre pas l’existence d’un tel accès. Des journaux d’activité et des contrôles d’habilitation permettent de départager ces hypothèses.
Washington vise la chaîne logicielle et industrielle
Les États-Unis ont choisi une approche préventive. La règle fédérale finalisée en janvier 2025 vise certains logiciels de connectivité ou de conduite automatisée, ainsi que des équipements de communication. Elle concerne les liens avec des personnes placées sous la propriété, le contrôle, la juridiction ou la direction de la Chine ou de la Russie.
Les principales interdictions relatives aux logiciels s’appliquent à partir du millésime 2027. Celles concernant les équipements de connectivité s’appliquent au millésime 2030, ou au 1er janvier 2029 pour les équipements sans millésime associé. Le millésime d’un véhicule ne se confond pas toujours avec son année civile de commercialisation.
Le texte prévoit aussi des restrictions sur la vente de véhicules connectés par les constructeurs eux-mêmes liés à ces deux pays. Son périmètre initial vise les véhicules de moins de 10 001 livres, soit environ 4,5 tonnes. Il ne constitue pas une interdiction indistincte de toute pièce chinoise dans toute automobile.
Cette politique traite une dépendance comme un risque de sécurité nationale avant une compromission démontrée. Elle ne doit pas être présentée comme la conclusion d’une enquête établissant que chaque véhicule visé a espionné son propriétaire.
L’Europe dispose de règles, mais doit contrôler les accès
Le RGPD s’applique aux traitements de données personnelles entrant dans son champ, quelle que soit la nationalité du constructeur. Il exige notamment une finalité définie, une base légale, une collecte limitée et une sécurité adaptée. Les transferts vers des pays tiers doivent respecter les garanties prévues par le règlement.
Les autorités européennes ont consacré des lignes directrices aux véhicules connectés dès 2021. En France, la CNIL a publié le 30 juin 2026 une recommandation actualisée sur les données de localisation. Elle rappelle notamment l’exigence de consentement pour leur utilisation, sauf lorsqu’elles sont nécessaires à un service expressément demandé, dans le cadre des règles ePrivacy.
La question se complique lorsqu’une voiture change de conducteur. Un véhicule de location ou familial peut enregistrer les déplacements de plusieurs personnes. L’information, les profils utilisateurs et l’exercice des droits doivent tenir compte de cette réalité. Le consentement du propriétaire ne résout pas toutes les situations.
Un autre volet concerne l’homologation. Les règlements internationaux R155 et R156 encadrent respectivement la gestion de la cybersécurité et des mises à jour logicielles. L’Union européenne les a intégrés à ses exigences pour les catégories concernées. Ils organisent une gestion des risques durant la vie du véhicule ; ils ne certifient pas l’impossibilité absolue d’une intrusion.
L’Europe n’a pas non plus ignoré les dépendances industrielles. Le 13 février 2026, les États membres, la Commission et l’ENISA ont présenté une évaluation des risques liés aux véhicules connectés et automatisés. Elle accompagne une boîte à outils non contraignante sur la sécurité des chaînes d’approvisionnement numériques. Ce travail est distinct de la demande récente d’évaluation visant BYD.
Les autorités disposent également des procédures de surveillance du marché automobile. En cas de risque ou de non-conformité, elles peuvent imposer des corrections, des restrictions ou des rappels. Leur efficacité dépend de la capacité à contrôler les systèmes, puis à suivre leurs évolutions logicielles.
La protection des données, la sécurité informatique et la défense nationale répondent ainsi à des questions différentes. Un véhicule peut respecter une procédure d’homologation et rester exclu d’un site sensible. Une interdiction locale ne démontre pas, en retour, une violation du RGPD.
GM, Volkswagen et Kia : le risque dépasse la Chine
Les affaires concernant d’autres groupes empêchent de réduire le problème à une origine nationale. Le 30 octobre 2026, le procureur général de Caroline du Nord a annoncé un accord de 220 millions de dollars avec General Motors. Il règle des accusations de collecte et de revente non consenties de données de conduite et de localisation via OnStar Smart Driver.
Les autorités américaines reprochaient notamment à GM des inscriptions insuffisamment transparentes et des transmissions à des intermédiaires. Les données pouvaient ensuite servir aux assureurs. L’accord impose un consentement explicite et des mesures de protection. Il s’agit d’un règlement d’accusations, pas d’une affaire d’espionnage chinois.
La Commission fédérale du commerce avait déjà finalisé, le 14 janvier 2026, une ordonnance contre GM et OnStar. Elle interdit pendant cinq ans certaines transmissions de données de localisation et de comportement à des agences d’information sur les consommateurs. D’autres obligations de transparence et de contrôle s’étendent sur vingt ans.
En décembre 2024, des chercheurs ont également présenté l’exposition de données concernant environ 800 000 véhicules électriques du groupe Volkswagen. Des informations de déplacement et des coordonnées de propriétaires étaient accessibles sans protection suffisante. La défaillance concernait Cariad, sa filiale logicielle. Le groupe a indiqué avoir corrigé le problème et ne pas avoir constaté d’utilisation abusive par des tiers.
La même année, des chercheurs ont documenté une vulnérabilité de services Kia permettant des commandes à distance sur des véhicules compatibles. Ils ont signalé la faille, puis annoncé sa correction avant la publication de leur démonstration. Leur compte rendu précise qu’aucune exploitation malveillante n’avait été constatée par Kia.
Ces dossiers montrent trois problèmes différents : l’usage commercial contesté de données, leur exposition accidentelle et le détournement possible de fonctions connectées. Ils justifient des contrôles exigeants pour tous les constructeurs. Ils n’effacent pas les questions particulières posées par les lois et les rapports de force entre États.
Ce qu’un acheteur ou un gestionnaire de flotte peut demander
Un acheteur peut vérifier les fonctions réellement activées, les permissions de l’application et les modalités d’effacement avant une revente. Il peut demander quelles données sont conservées, où et pendant combien de temps. Désactiver une fonction facultative peut réduire la collecte, mais aussi supprimer un service utile. Les mises à jour de sécurité ne doivent pas être négligées.
Pour une administration ou un opérateur sensible, la vérification doit aller plus loin. Le contrat peut exiger une cartographie des flux, des audits indépendants et un contrôle des accès des prestataires. Les procédures doivent prévoir le changement de conducteur, la restitution des locations et le traitement des incidents.
Les demandes formulées par les eurodéputés en novembre portent précisément sur ce passage de la déclaration au contrôle. L’étape attendue reste une évaluation documentée des accès, des logiciels et des usages près des infrastructures sensibles. C’est elle qui permettra de déterminer quelles restrictions sont nécessaires, pour quels véhicules et dans quelles situations.

Commentaires