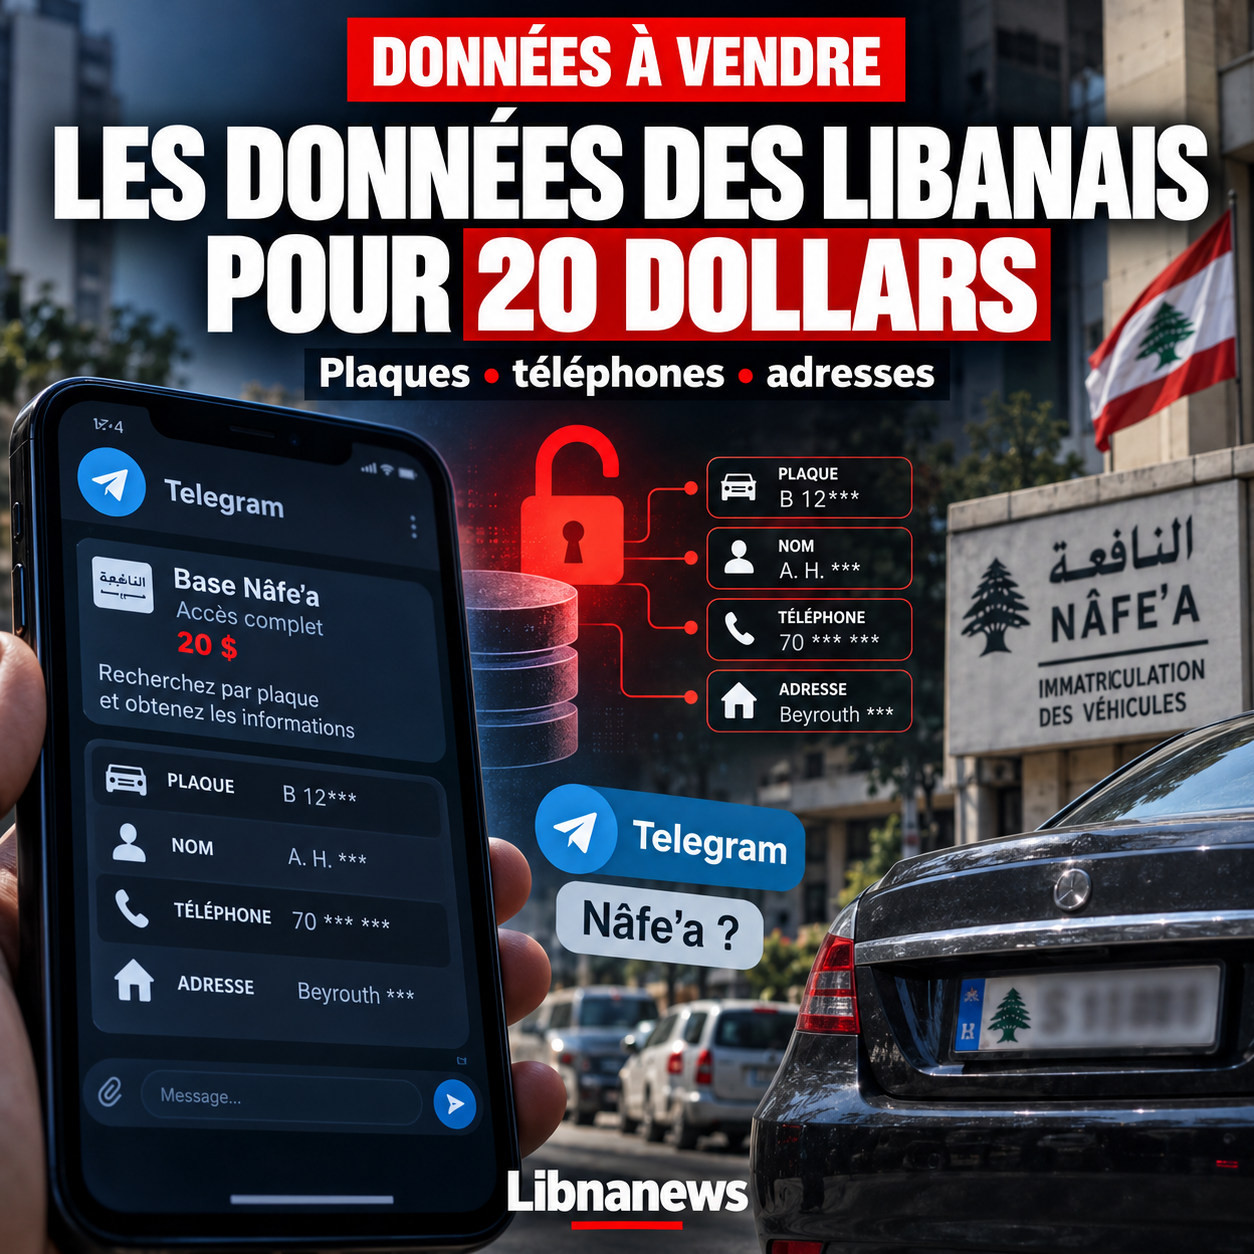
Une base de données contenant des informations personnelles sur des Libanais serait proposée pour seulement 20 dollars sur Telegram. Selon les informations recueillies par Al-Mahatta, le responsable d’une chaîne spécialisée dans la recherche de plaques d’immatriculation aurait proposé à certains abonnés l’accès à des données attribuées à la « Nâfe’a », l’administration chargée notamment de l’immatriculation des véhicules. Les informations disponibles permettraient de retrouver le nom complet d’un propriétaire, son numéro de téléphone, son village d’origine et son lieu de résidence.
L’affaire ne constitue pas seulement une nouvelle atteinte à la vie privée. Elle rappelle plusieurs précédents au Liban, dont un cas étonnamment similaire remontant à 2010 : une application commercialisée pour environ 7 dollars permettait déjà de rechercher des informations personnelles à partir d’une plaque d’immatriculation ou d’un numéro de téléphone. Seize ans plus tard, la réapparition de ce type de service pose une question restée sans réponse : comment des bases détenues par des administrations ou alimentées par des données officielles continuent-elles à circuler hors de tout contrôle ?
Pour 20 dollars, les données de la Nâfe’a
La « Nâfe’a » désigne couramment les services chargés de l’immatriculation des véhicules et des formalités relatives aux permis de conduire. Ces administrations détiennent nécessairement des informations permettant d’associer une plaque à son propriétaire. Le problème apparaît lorsque ces données quittent le système pour lequel elles ont été collectées et deviennent accessibles à des personnes qui n’ont aucune raison administrative ou judiciaire de les consulter.
Une plaque d’immatriculation reste visible dans l’espace public, mais elle ne révèle normalement ni le numéro de téléphone ni le domicile du propriétaire. Une base permettant de relier ces éléments transforme donc une information visible en véritable outil d’identification. Toute personne disposant du fichier pourrait, en théorie, partir d’un véhicule aperçu dans la rue pour remonter jusqu’à son propriétaire et obtenir plusieurs informations sur celui-ci.
Le prix annoncé rend cette situation encore plus préoccupante. À 20 dollars, l’accès à ces informations ne serait plus réservé à des acteurs disposant de moyens techniques importants. Une base numérique peut également être copiée, transférée et revendue presque sans limite. Fermer une chaîne Telegram ne permettrait donc pas de récupérer les fichiers déjà téléchargés.
Un précédent presque identique en 2010
L’affaire actuelle présente une ressemblance frappante avec un épisode survenu en novembre 2010. À l’époque, une base contenant des informations sur des Libanais était accessible par l’intermédiaire d’applications commercialisées sur Internet pour environ 7 dollars. L’une permettait d’effectuer une recherche à partir d’un numéro de téléphone mobile et une autre à partir d’une plaque d’immatriculation.
La presse libanaise avait alors révélé que le système permettait de retrouver des informations privées, notamment l’identité et le lieu de résidence de personnes recherchées. Le ministère de l’Intérieur, le ministère des Télécommunications, les deux opérateurs de téléphonie mobile et les banques avaient nié être responsables de la transmission des données. Une enquête avait été annoncée pour déterminer leur provenance.
Ce précédent est essentiel pour comprendre l’affaire actuelle. Le problème de 2026 ne réside donc pas seulement dans l’apparition d’un nouvel outil sur Telegram. Des données liées aux véhicules et aux téléphones des Libanais circulaient déjà commercialement il y a plus de quinze ans. Le passage d’une application vendue quelques dollars à une chaîne Telegram montre surtout que les moyens de diffusion ont changé, tandis que la question de l’origine des fichiers demeure.
Qui alimente les bases en circulation ?
Il reste impossible, en l’état des informations disponibles, d’affirmer que la base actuellement proposée provient directement d’une intrusion récente dans les systèmes de la Nâfe’a. Il peut s’agir d’une extraction interne, d’une ancienne copie, d’identifiants compromis, d’un fichier détenu par un prestataire ou d’informations provenant de plusieurs bases différentes puis regroupées.
L’ancienneté des données constitue donc un élément déterminant. Une base copiée il y a plusieurs années peut encore contenir des informations sensibles, même si certains téléphones ou domiciles ont changé. La présence de renseignements récents aurait une signification beaucoup plus grave : elle pourrait indiquer qu’une personne ou un groupe continue d’avoir accès à des données actualisées.
Une enquête devrait comparer les informations proposées avec les fichiers officiels et déterminer leur date. Elle devrait également examiner les comptes disposant de droits d’accès importants et rechercher d’éventuelles extractions massives. Sans cette investigation technique, désigner l’auteur de la fuite ou son administration d’origine relèverait de la spéculation.
En 2022, la plateforme du ministère de la Santé piratée
La circulation de données automobiles n’est pas le seul précédent récent. En février 2022, le ministère libanais de la Santé avait officiellement reconnu une intrusion sur sa plateforme MOPH PASS, utilisée notamment pour les voyageurs arrivant au Liban pendant la pandémie de Covid-19. La faille avait entraîné l’exposition de données personnelles enregistrées sur la plateforme.
L’affaire avait pris une dimension politique lorsque des informations personnelles concernant le ministre des Travaux publics et des Transports, Ali Hamiyé, avaient été divulguées. Le ministre de l’Intérieur de l’époque, Bassam Mawlawi, avait alors chargé la Sûreté générale d’enquêter. Le ministère de la Santé avait ensuite annoncé avoir identifié et corrigé la vulnérabilité, en précisant que l’incident avait touché un nombre limité de données concernant des personnalités publiques.
Ce précédent montre qu’une plateforme officielle libanaise contenant des informations personnelles a déjà été effectivement compromise. Il rappelle aussi la diversité des fichiers détenus par l’État : santé, déplacements, état civil, télécommunications, véhicules ou listes électorales constituent autant de ensembles qui, lorsqu’ils sont croisés, peuvent fournir un portrait particulièrement détaillé d’une personne.
Des listes électorales contenant de nombreuses informations
Les listes électorales constituent un autre exemple de la quantité de données administratives disponibles au Liban. Elles contiennent légalement plusieurs informations permettant d’identifier précisément les électeurs : nom, noms des parents, date de naissance, sexe, confession et numéro de registre. Leur existence et leur communication répondent aux nécessités du processus électoral, mais leur richesse montre la quantité d’informations personnelles centralisées dans les fichiers publics.
Le risque augmente lorsque des données provenant de plusieurs sources sont regroupées. Une plaque peut conduire à un nom, un fichier électoral à une date de naissance et un lieu d’inscription, tandis qu’un autre fichier peut fournir un téléphone ou une adresse. L’enjeu de la protection des données ne consiste donc plus seulement à sécuriser chaque base séparément, mais à empêcher leur agrégation clandestine.
Le Liban possède pourtant un cadre juridique. La loi n° 81 du 10 octobre 2018 encadre le traitement des données à caractère personnel et prévoit notamment des règles concernant leur collecte, leur utilisation et leur communication. Elle prévoit également des sanctions dans certaines situations de divulgation à des personnes non autorisées.
Quand les données peuvent contribuer à localiser une cible
Dans le contexte libanais, la circulation de telles informations dépasse cependant la seule protection de la vie privée. Des données administratives piratées, obtenues clandestinement ou transmises par des agents peuvent être utilisées avec d’autres renseignements pour identifier une personne, établir ses relations ou contribuer à déterminer sa localisation.
Ce risque a pris une dimension particulièrement concrète pendant la guerre entre Israël et le Hezbollah. Les opérations de renseignement ne reposent pas sur une source unique. Elles combinent généralement renseignement humain, interceptions, surveillance aérienne, télécommunications, données numériques et observation des déplacements. Dans ce dispositif, une base administrative peut fournir une pièce supplémentaire permettant de confirmer une identité ou d’associer un véhicule à une personne recherchée.
Le général libanais à la retraite Mounir Chehadeh, ancien coordinateur du gouvernement auprès de la FINUL, a affirmé en 2026 qu’Israël disposait depuis des années d’un accès à une partie importante des infrastructures de données libanaises. Il a notamment évoqué des informations concernant les abonnés de téléphonie mobile et les immatriculations de véhicules. Selon lui, ces capacités, associées à d’autres sources de renseignement, ont contribué à la constitution de banques de cibles.
Ces déclarations ne prouvent pas que la base aujourd’hui proposée sur Telegram a été utilisée par Israël, ni qu’une base administrative particulière a directement permis une élimination déterminée. Elles montrent toutefois pourquoi une fuite de données automobiles peut présenter un risque sécuritaire. Une plaque associée à un nom, un téléphone et une adresse possède une valeur très différente lorsqu’elle est croisée avec des informations de localisation ou de surveillance.
De l’affaire Hariri aux milliards de données téléphoniques
La puissance du croisement des données avait déjà été mise en évidence après l’assassinat de Rafic Hariri, le 14 février 2005 à Beyrouth. Les enquêteurs internationaux avaient exploité des quantités considérables de données de télécommunications pour reconstruire des réseaux d’appels, rechercher des liens entre utilisateurs et étudier les communications entourant l’attentat.
La commission internationale des Nations unies indiquait dès 2005 avoir constitué une base comprenant plus de 97 millions d’enregistrements de télécommunications pour une période entourant l’assassinat. Les investigations ont ensuite porté sur des milliards d’enregistrements. L’étendue des données transmises aux enquêteurs, leur utilisation et leur fiabilité avaient provoqué une importante polémique politique et judiciaire au Liban.
Le contexte était évidemment différent : ces informations étaient exploitées dans le cadre d’une enquête internationale et non commercialisées clandestinement. Mais l’affaire avait déjà démontré qu’une masse de métadonnées peut permettre de reconstruire des réseaux et des comportements qui restent invisibles lorsque chaque information est considérée séparément.
Une fuite dont l’ampleur reste inconnue
La priorité consiste maintenant à déterminer ce que contient réellement la base proposée pour 20 dollars. Quelques recherches réussies à partir de plaques ne suffisent pas à établir que l’intégralité du fichier national d’immatriculation a été copiée. Il faut connaître le nombre d’enregistrements, leur ancienneté, la fréquence de leur mise à jour et la provenance des différents champs disponibles.
Il faut surtout savoir si le vendeur possède une simple copie ou conserve un accès à des informations actualisées. La seconde hypothèse signifierait qu’une brèche reste potentiellement ouverte. Le précédent de 2010 montre que le commerce de données automobiles libanaises ne constitue pas un phénomène nouveau ; l’affaire MOPH PASS confirme, de son côté, que des systèmes publics ont déjà été compromis.
Seize ans après la vente d’une application permettant d’explorer la vie privée des Libanais pour environ 7 dollars, une base comparable serait donc proposée pour 20 dollars sur Telegram. Entre les deux affaires, les technologies ont changé et le Liban s’est doté d’une loi sur les données personnelles. La question essentielle, elle, demeure : qui extrait ces informations des systèmes qui les détiennent, et qui contrôle aujourd’hui les copies déjà en circulation ?